信息安全设备制造 守护数字世界的基石
引言
在数字化浪潮席卷全球的今天,信息安全已成为国家安全、企业运营和个人隐私保护的核心议题。信息安全设备制造作为保障信息安全的物理基础,其重要性日益凸显。从防火墙、入侵检测系统到加密设备、身份认证终端,这些硬件设备构成了抵御网络威胁的第一道防线。本文将探讨信息安全设备制造的内涵、关键技术、产业现状及发展趋势,揭示这一行业如何默默守护着我们的数字世界。
一、信息安全设备制造的内涵与分类
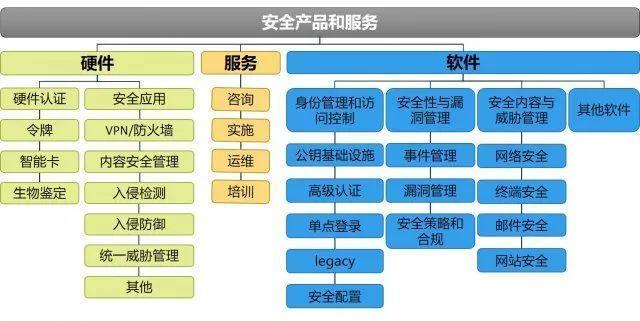
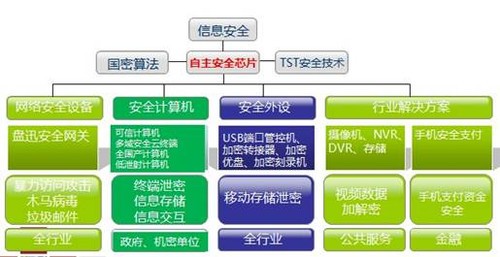
信息安全设备制造是指专门设计、生产用于保障信息系统保密性、完整性和可用性的硬件设备的过程。这些设备通常具备专用的安全功能,与通用计算设备相比,在安全性、可靠性和抗攻击能力上有更高要求。根据功能不同,主要分为以下几类:
- 边界防护设备:如防火墙、统一威胁管理(UTM)设备、网闸等,用于隔离不同安全级别的网络。
- 检测与审计设备:如入侵检测/防御系统(IDS/IPS)、安全审计设备、流量分析设备,用于实时监控和记录网络行为。
- 密码设备:如硬件加密机、VPN设备、密码卡等,实现数据加密、签名验证等密码功能。
- 身份认证设备:如智能卡、USB Key、生物识别终端,用于强身份验证。
- 终端安全设备:如安全U盘、可信计算模块(TPM)、安全手机等,保护终端数据安全。
这些设备广泛应用于政府、金融、能源、交通等关键领域,是构建网络安全防护体系不可或缺的物理载体。
二、信息安全设备制造的关键技术
信息安全设备的制造涉及多学科交叉,核心技术包括:
- 安全芯片技术:安全设备的核心是安全芯片(如TPM、安全MCU),需具备抗物理攻击、抗侧信道攻击能力。芯片设计需集成加密引擎、安全存储和随机数发生器,并通过严格的安全认证(如Common Criteria EAL4+)。
- 硬件密码模块:密码设备需实现国密算法(SM2/3/4)或国际算法(AES/RSA),并保证密钥的安全生成、存储和销毁。硬件密码模块需满足FIPS 140-2或GM/T 0028标准。
- 嵌入式安全操作系统:设备需运行精简、可靠的实时操作系统,具备安全启动、访问控制、完整性度量等功能,防止恶意代码植入。
- 物理安全防护:通过封装、屏蔽、传感器等手段防拆解、防探测,确保设备在物理攻击下能自动销毁敏感信息。
- 可信计算技术:基于可信平台模块(TPM)构建信任链,确保设备启动和运行环境可信。
制造过程还需遵循严格的质量管理体系和安全开发生命周期(SDL),确保设备无后门、无漏洞。
三、产业现状与市场格局
全球信息安全设备市场保持稳定增长,据预测,2025年市场规模将突破千亿美元。主要厂商包括思科、Palo Alto Networks、Fortinet等国际巨头,以及国内的华为、启明星辰、深信服、卫士通等。我国信息安全设备制造业在政策驱动下快速发展,已形成较为完整的产业链,从芯片设计、板卡制造到整机组装、软件集成均具备能力。
产业仍面临挑战:高端安全芯片依赖进口,部分核心器件受制于人;设备互联互通标准不统一,难以形成协同防御;中小企业研发投入不足,产品同质化严重。随着云计算和边缘计算的普及,传统硬件设备需适应虚拟化、云化部署需求,这对制造企业提出了新的要求。
四、发展趋势与展望
信息安全设备制造将呈现以下趋势:
- 芯片自主化:在国家政策支持下,安全芯片的国产化替代加速,RISC-V架构在安全芯片中的应用将推动自主生态构建。
- 设备智能化:整合AI技术实现威胁的智能检测与响应,安全设备从被动防御转向主动免疫。
- 云边协同:安全能力以硬件形式下沉至边缘,形成云边端一体化的安全防护体系。
- 零信任架构适配:设备将围绕零信任理念设计,强化身份认证和动态授权能力。
- 绿色低碳:在制造过程中注重节能环保,降低设备功耗,符合可持续发展要求。
随着《网络安全法》《数据安全法》等法规的实施,合规性需求将推动信息安全设备市场进一步扩大,制造企业需紧跟标准更新,提升产品安全等级。
##
信息安全设备制造是支撑数字经济发展的战略性产业,其产品是构筑网络空间安全防线的基石。面对日益复杂的威胁环境,制造企业需持续创新,突破核心技术,提升产品质量,并与上下游伙伴协同合作,共同打造安全可信的数字世界。只有夯实硬件基础,信息安全的大厦才能稳固屹立。
如若转载,请注明出处:http://www.zbczkj.com/product/49.html
更新时间:2026-10-22 08:44:19