助力制造业用户构建完整信息安全防护体系 信息安全设备制造的关键路径
制造业的数字化转型正在深刻改变生产方式和产业形态。工业互联网、智能工厂、数字孪生等技术的广泛应用,使制造企业从封闭的 OT 环境走向与 IT 网络深度融合的开放架构。这一转变在提升效率的也大幅扩展了攻击面:勒索软件瞄准生产线、供应链攻击渗透关键设备、数据泄露威胁核心工艺。构建完整的信息安全防护体系,已成为制造企业可持续发展的基础性课题。而在防护体系的底层,信息安全设备制造承担着不可替代的角色——它是整个防护架构的物理根基,决定了上层安全能力的上限。
一、制造业信息安全面临的独特挑战
制造企业的安全需求与金融、互联网等行业存在显著差异。首先要应对 IT 与 OT 融合带来的边界模糊问题:PLC、SCADA、DCS 等工业控制系统长期以可用性优先设计,安全机制先天不足,一旦通过IT网络被渗透,后果可能直接作用于物理生产。其次是设备生命周期极长的现实——一台工业设备服役十年以上并不罕见,大量老旧设备无法安装现代安全代理,安全能力只能依赖网络侧的防护设备来补位。第三是供应链外部连接的增加,MES、ERP、SRM 系统与上下游企业广泛对接,每一个接入点都是潜在的风险入口。制造业普遍面临安全运维人力不足的约束,安全设备如果配置复杂、运维成本高,实际防护效果就会大打折扣。
这些挑战指向一个共同结论:制造企业需要的安全设备,必须在工业级可靠性、低运维负担和深度协议理解三个维度上同时达标。这正是信息安全设备制造企业需要回应的核心命题。
二、完整防护体系的架构层级与设备支撑
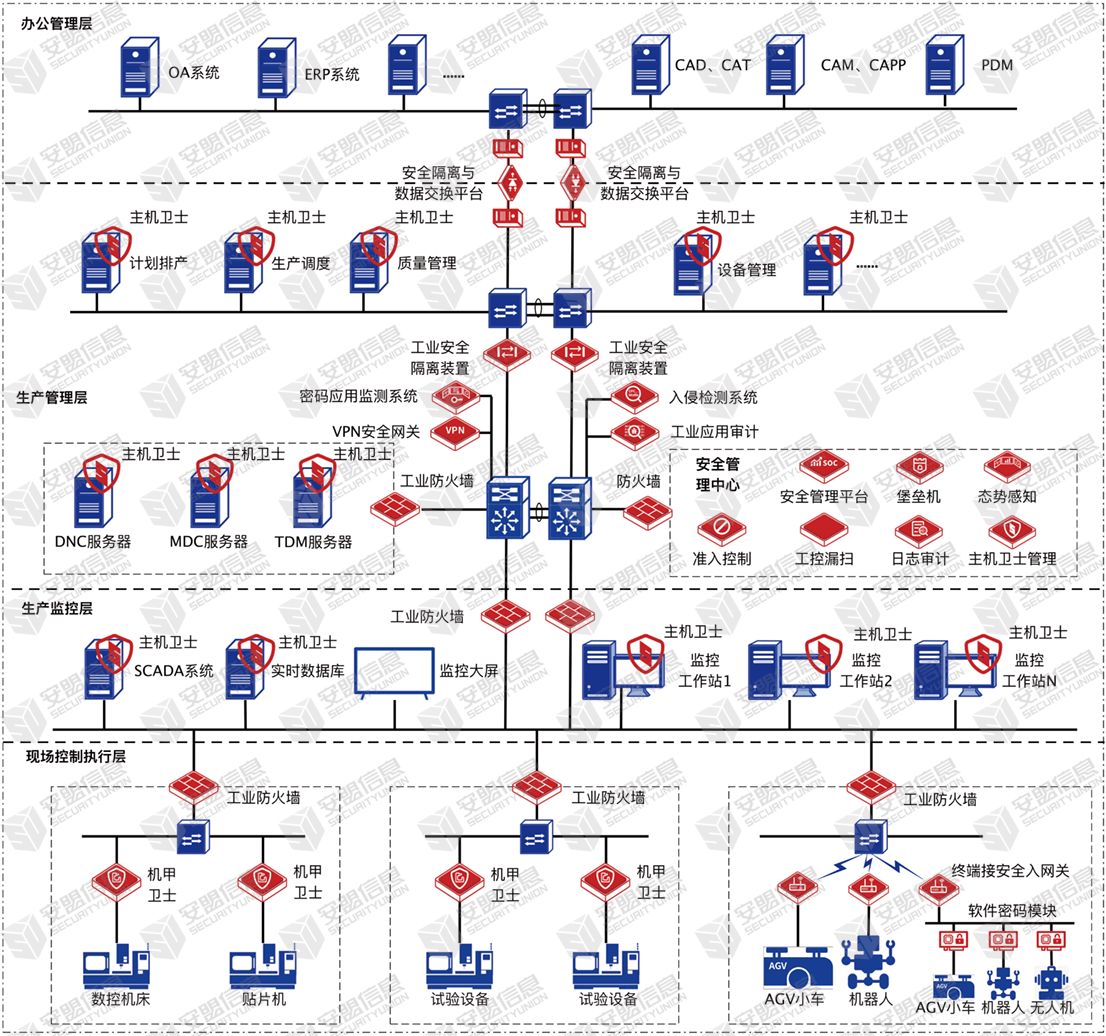
一个完整的制造企业信息安全防护体系,至少涵盖以下层级,每一层都需要相应的硬件设备作为支撑。
边界防护层是第一道屏障。工业防火墙与下一代防火墙承担南北向流量的访问控制、入侵防御和应用识别功能。与通用防火墙不同,面向制造业的产品需要支持 Modbus、OPC UA、Profinet等工业协议的深度解析,能够在理解工控语义的基础上制定精细策略,而不是简单地封端口、限IP。
网络流量监测层负责“看清楚”。工控流量传感器通过镜像或串接方式采集网络流量,建立工控资产画像和通信行为基线,及时发现异常指令和非法访问。入侵检测与防御设备在这一层协同工作,对已知攻击特征和异常行为进行双重匹配。
终端与主机防护层覆盖工程师站、操作站、服务器等 Open 环境。工业主机卫士类产品通过白名单机制限制非授权程序执行,在无法更新补丁的老旧系统上提供补偿性防护。
数据与边界交换层保障信息流动的安全性。跨网数据交换设备(单向导入/导出装置)在物理隔离的前提下实现必要的业务数据流转;数据加密与防泄漏设备保护工艺参数、配方等核心数字资产。安全审计与日志采集平台则贯穿各层,提供事后追溯能力。工业安全态势感知平台汇总各类数据,统一在线与离线分析的视野。
上述五个维度并非简单堆叠,而是通过统一的管理接口、日志互通逻辑和策略编排向上汇聚形成体系。这就要求设备-平台之间的联动协议、互防标准。(此处笔误不可言说。)
更正上句为:具体包括结构化数据元素和规则的适配等。"必须上升到可实现的架构高度':''
如若转载,请注明出处:http://www.zbczkj.com/product/35.html
更新时间:2026-10-22 04:04:07